🤖
🤖
核心导读
Galaxy Digital 研究主管亚历克斯·索恩称,白帽黑客已将 Coldcard 钱包漏洞事件中的 52.37 枚比特币转入新设立的恢复信托。7 月 30 日开始的攻击估计造成逾 1 亿美元损失,其中约 40% 的第 2 波资金被确认为白帽活动。受害者可访问 cryptorecoverytrust.com 查询自己的地址是否在追回之列。
据 Galaxy Digital 研究主管亚历克斯·索恩(Alex Thorn)称,“白帽操作人员”已将 52.37 枚 BTC 转入一个与新设立的恢复信托相关联的地址,这是 7 月 Coldcard 硬件钱包漏洞事件持续发酵的一部分。
Coldcard 加密硬件钱包攻击始于 7 月 30 日,随后数日出现多批攻击(第 1、2、3 波),估计造成超过 1 亿美元的比特币(BTC,84,592.36 美元)损失。
攻击者利用了这一漏洞,使钱包使用基于软件的较弱随机数源来生成种子,而不是使用钱包专用的随机数生成器。这导致部分种子可被黑客重建。
Coldcard 制造商 Coinkite 此后已发布固件补丁,但无论是否修补,已经因旧种子而暴露的资金仍面临风险。
延伸阅读:比特币冷钱包攻击蔓延至 4,500 个地址,损失接近 8,900 万美元
据索恩称,从受害者钱包中转出的一些比特币并非被恶意行为者拿走,而是被白帽黑客拿走。白帽黑客是合乎道德的网络安全专业人员,利用黑客技能发现并修复安全弱点。
这些所谓的“好人”特意将这些资金归集起来,确保其安全,等待归还。
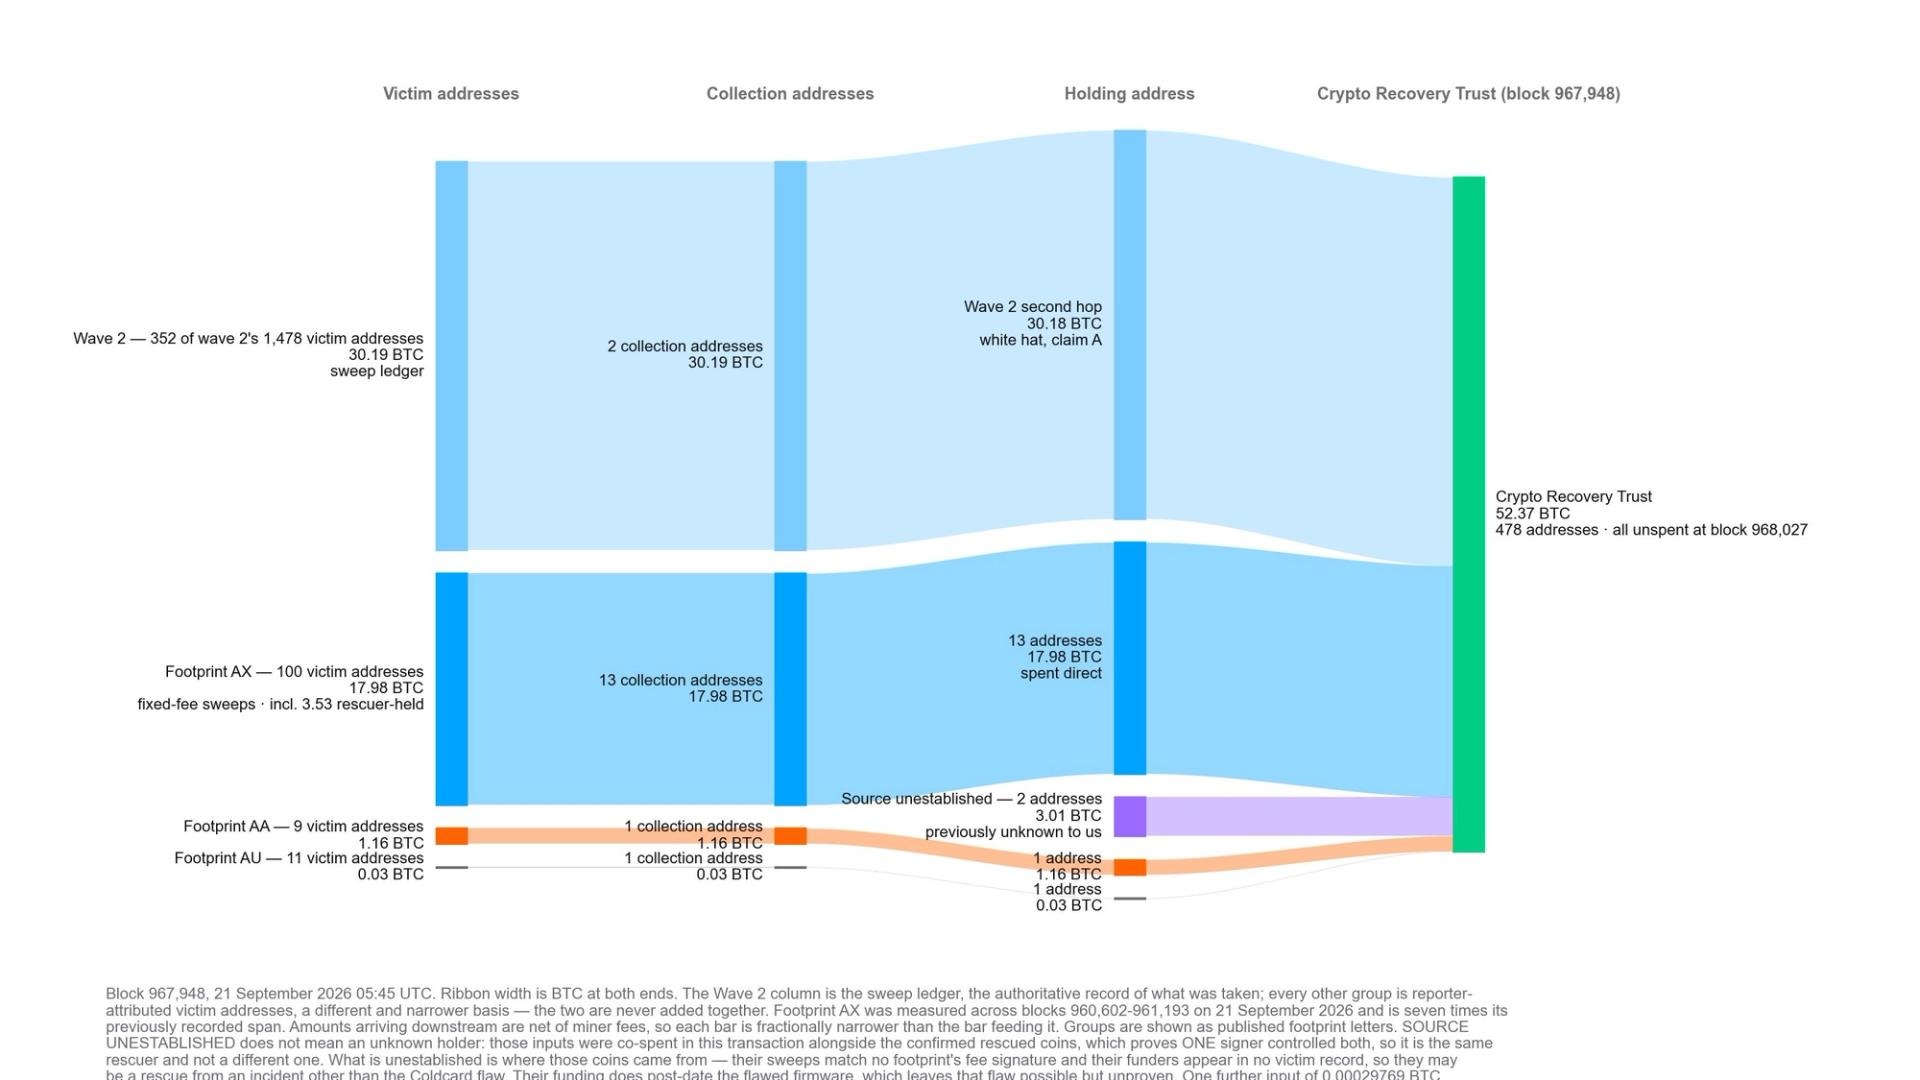
本周转移的 52.37 BTC 就是一次此类归集:它从被追踪攻击资金的第 2 波,以及标记为 AA、AU 和 AX 的三组痕迹中合并而来,并被发送到一个带有 OP_RETURN 消息的地址,消息内容为“claim:cryptorecoverytrust dot com”。该交易在区块 967,948 中获得确认。
索恩表示,这一数额占被追踪攻击资金总额的 2.8%,且第 2 波中约 40% 目前已被认定为白帽活动。同一笔交易中,另有 3.0134 BTC 此前没有任何追踪记录,也流入了该恢复信托地址(CRT)。索恩称,这大概是白帽额外追回的 Coldcard 资金,但他强调这仍未得到确认。
受害者可以访问 cryptorecoverytrust.com,搜索自己的地址,查看自己的资金是否在被追回之列。
分享这篇文章: